ABD’de ve Türkiye’de sahte QR kodlarla yapılan dolandırıcılık vakaları artıyor. Kullanıcıların ödeme öncesi bağlantı adresini kontrol etmesi kritik önem taşıyor.
Sahte QR Kodlarla Dolandırıcılık
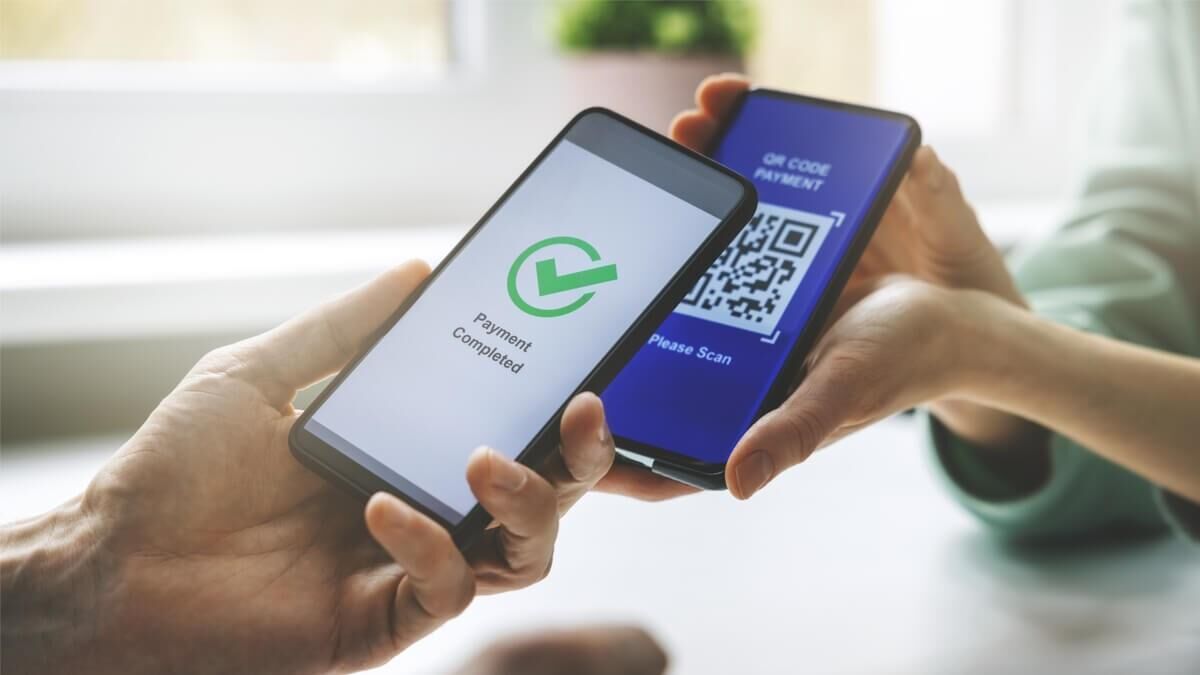
ABD Federal Ticaret Komisyonu’nun 3 Eylül 2026’da yayımladığı uyarıya göre dolandırıcılar, gerçek ödeme noktalarındaki QR kodların üzerine sahte etiket yapıştırıyor. Kullanıcı kodu taradığında işletmenin resmi sayfası yerine sahte bir siteye yönlendiriliyor.
Otopark sayaçlarında bildirilen vakalarda, sahte etiketin kenarının kalkmış olması veya altında başka bir kod bulunması şüphe nedeni olarak gösteriliyor.

FBI’dan Zararlı Yazılım Uyarısı
FBI, bazı sahte QR kodların kullanıcıları zararlı yazılım indirmeye yönlendirdiğini açıkladı. Dolandırıcılar, gerçek şirket sitelerini taklit eden sahte sayfalarda kart numarası ve parola gibi bilgileri ele geçiriyor.
Türkiye’de HGS Dolandırıcılığı
Ticaret Bakanlığı, 20 Mayıs 2026’da yaptığı açıklamada Hızlı Geçiş Sistemi görünümlü sahte mesajlarla yapılan dolandırıcılıklara dikkat çekti. “Geçiş ihlaliniz bulunmaktadır, ödeme için tıklayınız” mesajları kullanıcıları sahte sayfalara yönlendiriyor.
Şüpheli bir sayfaya bilgi girildiyse parolanın hemen değiştirilmesi ve aynı parolanın kullanıldığı diğer hesapların da kontrol edilmesi gerekiyor.
Kullanıcılar İçin Güvenlik Önerileri
-
Adres kontrolü: QR kod tarandıktan sonra açılan bağlantının adresi mutlaka kontrol edilmeli.
-
Etiket inceleme: Kodun üzerinde ek bir etiket olup olmadığına dikkat edilmeli.
-
İzinler: Telefon uygulamalarına verilen izinler gözden geçirilmeli.
-
Şüpheli sayfalar: Bilgi girildiyse parolalar derhal değiştirilmelidir.